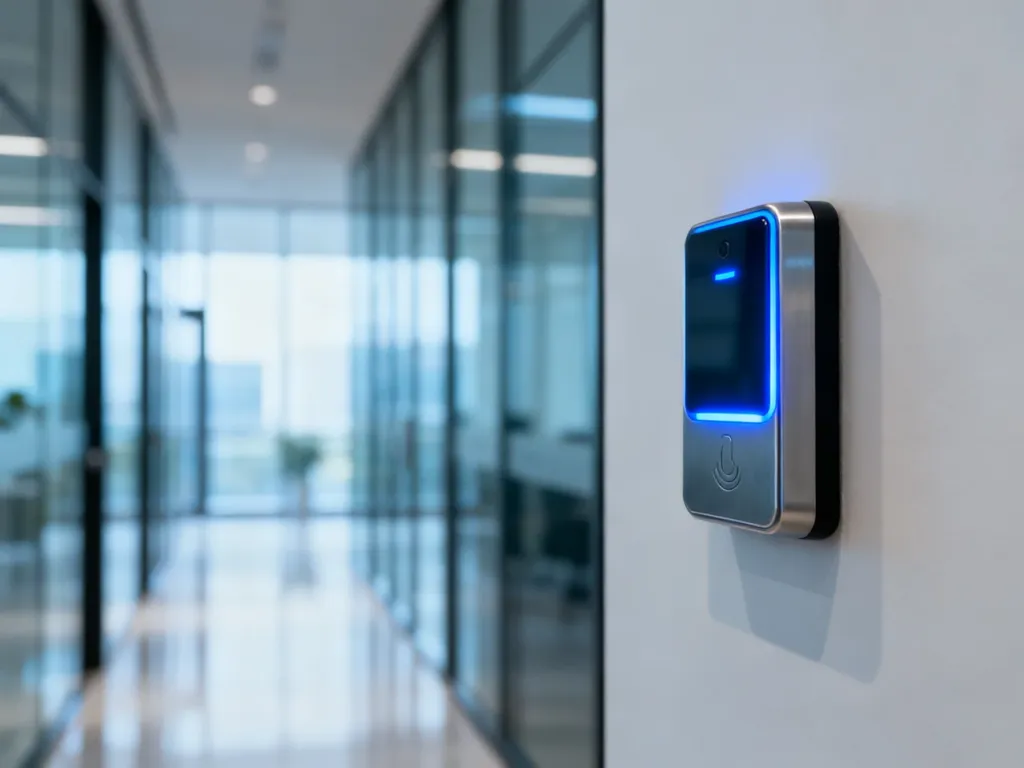
System kontroli dostępu (SKD) zarządza ruchem osób w obiekcie, sprawdza uprawnienia i zapisuje zdarzenia związane z wejściami. Nie jest więc tylko elektronicznym zamkiem. Łączy urządzenia przy przejściach z oprogramowaniem, procedurami bezpieczeństwa oraz systemami HR, CCTV, PPOŻ i BMS.
Takie rozwiązanie pomaga kontrolować dostęp pracowników, gości, podwykonawców i serwisantów do konkretnych pomieszczeń oraz stref. Zamiast wydawania kluczy administrator określa, kto może wejść, gdzie i w jakich godzinach. Ma to znaczenie w biurach, zakładach produkcyjnych, magazynach, szpitalach, urzędach i obiektach infrastruktury krytycznej.
Jak działa system kontroli dostępu?
Każde przejście jest obsługiwane według reguł zapisanych w systemie. Użytkownik przedstawia identyfikator, a urządzenia sprawdzają jego ważność oraz zakres uprawnień. Proces przebiega automatycznie i zwykle trwa bardzo krótko:
- Identyfikacja – użytkownik przykłada kartę, brelok lub telefon do czytnika albo korzysta z innej uzgodnionej metody.
- Weryfikacja uprawnień – czytnik przekazuje dane do kontrolera, który sprawdza prawo dostępu do określonej strefy, w konkretnym czasie.
- Wykonanie decyzji – po pozytywnej weryfikacji system odblokowuje drzwi, bramkę, kołowrót lub szlaban. Przy odmowie przejście pozostaje zamknięte.
- Logowanie zdarzenia – system zapisuje informację o użytkowniku, czasie, lokalizacji i wyniku próby dostępu.
Rejestr obejmuje zarówno udane wejścia, jak i odmowy oraz zdarzenia techniczne. Administrator może wykorzystać te dane do analizy incydentów, raportów obecności, audytów lub sprawdzenia, kto znajdował się w określonej strefie.
Z czego składa się system kontroli dostępu?
SKD tworzy kilka współpracujących warstw. Dobór urządzeń zależy od rodzaju obiektu, liczby przejść, wymaganej odporności na awarie i sposobu zarządzania użytkownikami. Najważniejsze elementy to:
- Czytniki dostępu – odczytują karty RFID, identyfikatory NFC, sygnał Bluetooth lub identyfikatory UHF. W zależności od zastosowania mogą obsługiwać także inne metody identyfikacji.
- Kontrolery – przetwarzają dane, podejmują decyzję o dostępie i sterują urządzeniami wykonawczymi.
- Identyfikatory – karty, breloki, tagi lub smartfony przypisane do konkretnych osób albo pojazdów.
- Oprogramowanie zarządzające – służy do tworzenia użytkowników, nadawania uprawnień, definiowania stref, przeglądania zdarzeń i przygotowywania raportów.
- Urządzenia wykonawcze – zamki, rygle, elektrozaczepy, bramki, kołowroty, szlabany i śluzy, które fizycznie blokują lub otwierają przejście.
Telefon jako identyfikator zwiększa wygodę, szczególnie gdy organizacja często nadaje i odbiera uprawnienia. Karta lub tag mogą jednak lepiej pasować do środowiska przemysłowego. O poziomie ochrony nie decyduje sama technologia komunikacji, lecz także sposób szyfrowania, zabezpieczenie urządzeń, polityka zarządzania identyfikatorami i organizacja całego systemu.
Chmura czy rozwiązanie lokalne – co wybrać?
Podstawowa decyzja inwestycyjna dotyczy miejsca uruchomienia oprogramowania. Model SaaS działa w infrastrukturze dostawcy i jest rozliczany abonamentowo. Wariant on-premise działa w środowisku organizacji, która utrzymuje własne serwery, sieć oraz zasady dostępu do danych.
| Cecha | System chmurowy (SaaS) | System lokalny (on-premise) |
|---|---|---|
| Koszty inwestycyjne | Zwykle niższe na początku, ponieważ organizacja nie musi budować własnego środowiska serwerowego. | Wyższe na starcie, ponieważ trzeba zapewnić infrastrukturę, licencje i zasoby IT. |
| Zarządzanie | Administracja może odbywać się zdalnie przez przeglądarkę i połączenie z Internetem. | System jest zarządzany w infrastrukturze organizacji, zgodnie z jej procedurami IT. |
| Skalowalność | Łatwe dodawanie lokalizacji, użytkowników i modułów, zależnie od oferty dostawcy. | Rozbudowa może wymagać dodatkowych zasobów serwerowych, licencji i prac administracyjnych. |
| Kontrola nad danymi | Dane są przetwarzane w środowisku dostawcy. Trzeba sprawdzić warunki usługi, lokalizację danych i zasady dostępu. | Organizacja zachowuje bezpośrednią kontrolę nad środowiskiem, bazą danych i politykami retencji. |
| Zależność od Internetu | Zarządzanie i wybrane funkcje mogą zależeć od dostępności połączenia z usługą. | System może działać w sieci lokalnej, choć jego funkcjonowanie nadal zależy od zasilania, sieci i konfiguracji. |
SaaS sprawdza się, gdy firma potrzebuje szybkiego wdrożenia, zdalnego zarządzania i obsługi wielu lokalizacji bez inwestowania we własne serwery. On-premise bywa lepszy w organizacjach, które mają rozbudowany dział IT, szczegółowe polityki bezpieczeństwa lub wymagają pełnej kontroli nad środowiskiem danych.
Żaden z tych modeli nie zapewnia automatycznie zgodności z RODO ani wymogami NIS2. Znaczenie mają także konfiguracja uprawnień, procedury, kontrola administratorów, okres przechowywania logów i sposób reagowania na incydenty.
Jakie korzyści biznesowe daje wdrożenie SKD?
System kontroli dostępu może wspierać kilka obszarów działalności jednocześnie. Jego wartość nie ogranicza się do zamykania drzwi, ponieważ uporządkowane dane o przejściach można powiązać z procesami kadrowymi, ochroną obiektu i automatyką budynkową:
- HR i ewidencja czasu pracy – dane o wejściach i wyjściach mogą zasilać system RCP lub rozwiązania kadrowe. Automatyczna wymiana informacji ogranicza ręczne prowadzenie list i aktualizowanie uprawnień.
- Bezpieczeństwo fizyczne – dostęp do serwerowni, magazynów, archiwów, laboratoriów czy stref produkcyjnych można ograniczyć według roli, zmiany, szkolenia i harmonogramu.
- Obsługa gości i podwykonawców – tymczasowy identyfikator może działać tylko w określonej strefie i przez wskazany czas. Zgubioną kartę można zablokować bez wymiany zamków.
- Raportowanie i audyty – rejestr zdarzeń ułatwia analizę incydentów, kontrolę obecności oraz przygotowanie dokumentacji dla audytów.
- Integracja z budynkiem – SKD może współpracować z CCTV, SSWiN, BMS, windami, parkingami, bramami i systemami rezerwacji pomieszczeń.
- Ochrona danych osobowych – system wspiera realizację zasady ograniczenia dostępu, ale samo logowanie przejść jest przetwarzaniem danych osobowych i wymaga właściwej podstawy prawnej, zakresu uprawnień oraz zasad retencji.
Szczególne znaczenie ma integracja z systemem PPOŻ. W razie alarmu drzwi i przejścia muszą działać zgodnie z projektem bezpieczeństwa pożarowego oraz procedurą ewakuacji. Nieprawidłowo skonfigurowany SKD mógłby utrudnić opuszczenie strefy albo nie zapewnić wymaganej kontroli. Dlatego integrację należy zaplanować wspólnie z rozwiązaniami PPOŻ i SSWiN, a nie dopiero po uruchomieniu kontroli dostępu.
W sektorach objętych regulacjami cyberbezpieczeństwa SKD może dostarczać logi, ograniczać dostęp do zasobów i wspierać reakcję na incydenty. Nie oznacza to jednak, że sam system gwarantuje spełnienie NIS2. Ocena ryzyka, procedury, zarządzanie kontami i zabezpieczenie całej infrastruktury pozostają po stronie organizacji.
Gdzie stosuje się systemy kontroli dostępu?
Zakres zastosowań wynika z rodzaju chronionych zasobów i stopnia podziału obiektu na strefy. Przykłady obejmują:
- zakłady produkcyjne, hale, magazyny i strefy techniczne,
- biura, serwerownie, archiwa oraz pomieszczenia zarządu,
- szpitale, laboratoria, gabinety i archiwa medyczne,
- urzędy, obiekty publiczne i miejsca przechowywania dokumentacji,
- infrastrukturę energetyczną, wodociągową i transportową.
W branży spożywczej dostęp można uzależnić od przeszkolenia pracownika, a w przemyśle od uprawnień do określonej linii lub zmiany. W obiektach wielolokalizacyjnych system pozwala zarządzać wspólnymi zasadami z jednego środowiska, przy zachowaniu odrębnych stref i administratorów.
Co sprawdzić przed wdrożeniem?
Przed wyborem rozwiązania trzeba opisać nie tylko liczbę drzwi, lecz także sposób funkcjonowania organizacji. Przygotowanie inwestycji powinno obejmować następujące punkty:
- Strefy dostępu – określ, które pomieszczenia wymagają ochrony i jakie grupy użytkowników powinny mieć do nich dostęp.
- Technologia identyfikacji – wybierz karty, telefony, biometrię lub identyfikację pojazdów, uwzględniając wygodę, szyfrowanie i warunki pracy.
- Integracje – ustal wymagania dotyczące CCTV, PPOŻ, SSWiN, BMS, HR, RCP, parkingów i systemów zarządzania gośćmi.
- Skala systemu – oszacuj liczbę przejść, lokalizacji, administratorów i aktywnych użytkowników, aby nie niedoszacować licencji ani infrastruktury.
- Procedury i szkolenia – określ zasady nadawania, zmiany i odbierania uprawnień oraz przeszkol administratorów i użytkowników.
W małym biurze wystarczy prosty system z kilkoma przejściami. Duży zakład, szpital lub obiekt o złożonej strukturze strefowej wymaga analizy zależności między kontrolą dostępu, ewakuacją, monitoringiem i systemami IT. W takich projektach udział projektanta lub integratora pomaga ograniczyć ryzyko błędów już na etapie założeń.
Dobór modelu zależy od profilu organizacji. Firma z wieloma lokalizacjami i niewielkim zapleczem IT może skorzystać z SaaS. Organizacja wymagająca lokalnego przetwarzania danych oraz pełnej kontroli nad serwerami może wybrać on-premise. W obu przypadkach o rezultacie decydują poprawna konfiguracja, integracje i konsekwentne zarządzanie uprawnieniami.
Artykuł nie stanowi porady prawnej. Wymagania dotyczące RODO, NIS2, ochrony przeciwpożarowej i retencji danych należy oceniać z uwzględnieniem charakteru organizacji oraz aktualnych przepisów.